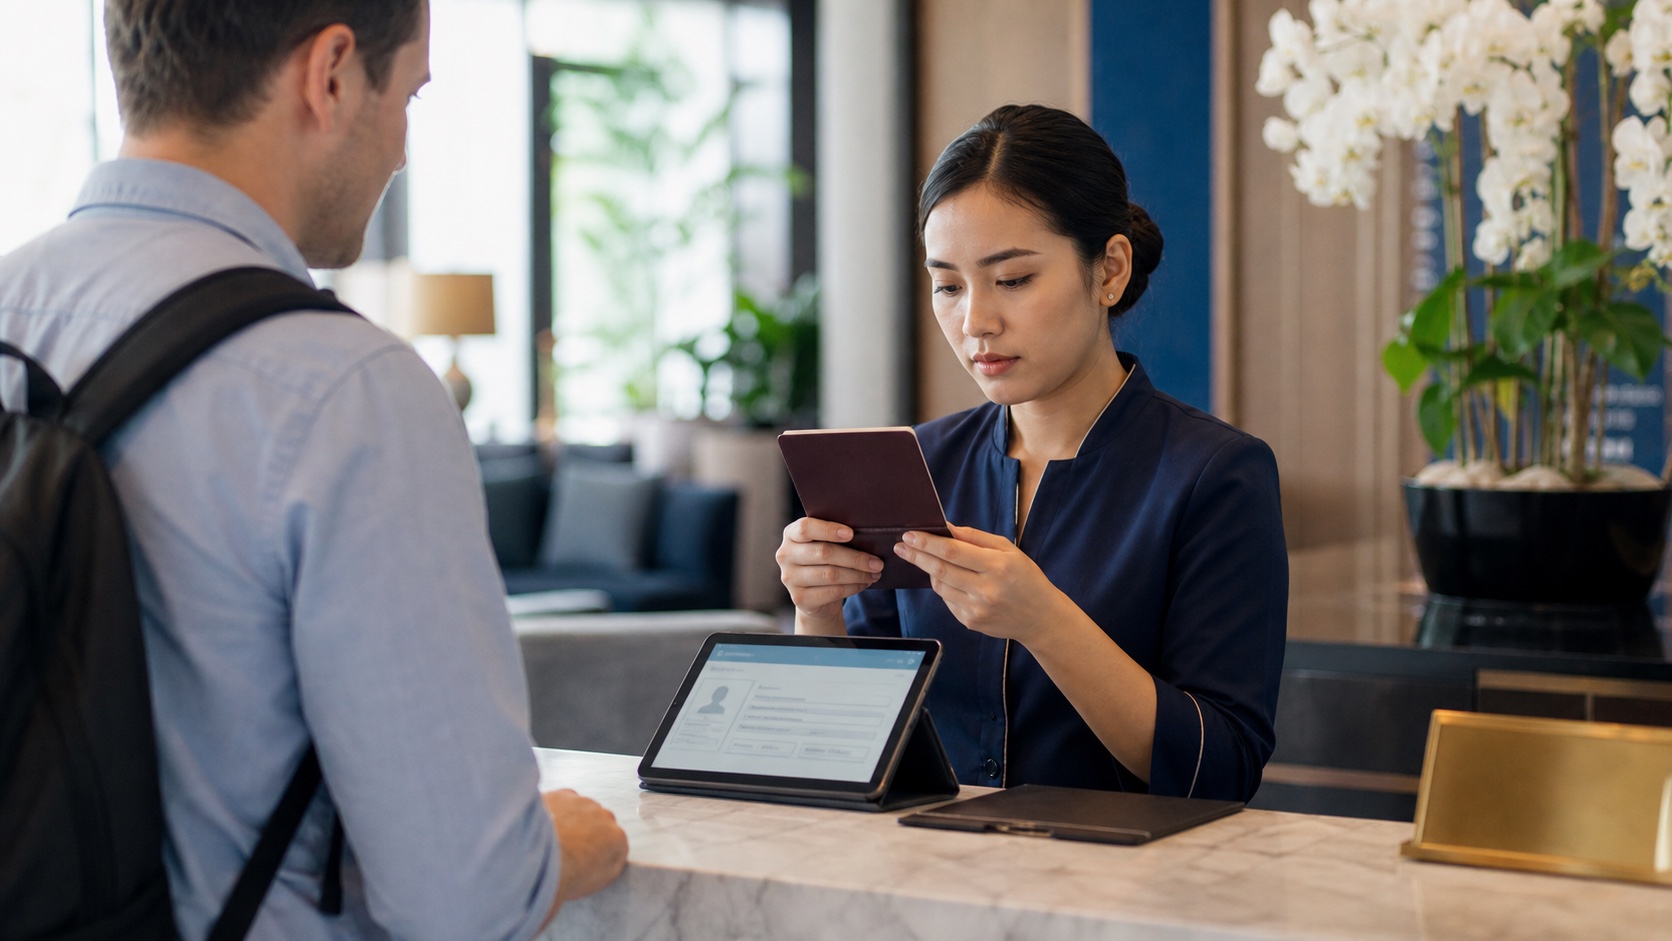
ภาพพาสปอร์ตไม่ใช่แค่ไฟล์แนบธรรมดา มันอาจมีชื่อ รูปถ่าย สัญชาติ วันเกิด หมายเลขเอกสาร และข้อมูลอื่น ๆ ที่ควรได้รับการดูแลอย่างตั้งใจ
ไทยต้อนรับนักท่องเที่ยวต่างชาติมากกว่า 18.5 ล้านคนระหว่างวันที่ 1 มกราคม ถึง 1 สิงหาคม 2569 ตามข้อมูลของกระทรวงการท่องเที่ยวและกีฬา และตามมาตรา 38 ของพระราชบัญญัติคนเข้าเมือง การเข้าพักโรงแรมของนักท่องเที่ยวเหล่านี้แทบทุกคนก่อให้เกิดหน้าที่แจ้ง TM30 ภายใน 24 ชั่วโมง นั่นแปลว่ามีภาพพาสปอร์ต ชื่อ และประวัติการเข้าพักถึง 18.5 ล้านชุด ที่ต้องไหลผ่านขั้นตอนเช็กอินของโรงแรมสักแห่งในปีนี้ปีเดียว ไม่ว่าจะเป็นดิจิทัลหรือไม่ก็ตาม
ฟังดูเหมือนเป็นเช็กลิสต์ปฏิบัติตามกฎหมาย เก็บช่องข้อมูลที่กำหนด ยื่นแบบฟอร์มที่กำหนด จบ แต่จริง ๆ แล้วมันคือโจทย์การออกแบบให้เก็บข้อมูลน้อยที่สุดเท่าที่จำเป็น เป้าหมายไม่ใช่การเก็บทุกช่องข้อมูลที่เครื่องสแกนตรวจจับได้ แต่คือการรองรับกระบวนการของโรงแรมที่ถูกต้องตามกฎหมาย โดยเปิดเผยข้อมูลโดยไม่จำเป็นให้น้อยที่สุด
บทความนี้จะพาไปดู 7 ข้อเชิงปฏิบัติสำหรับจัดการข้อมูลพาสปอร์ตอย่างปลอดภัย ตั้งแต่การทำแผนที่ว่าทำไมถึงเก็บแต่ละช่องข้อมูล ไปจนถึงการรับมือเหตุการณ์ผิดปกติ พร้อมเช็กลิสต์ก่อนเปิดใช้งานจริงที่คุณรันได้ก่อนเปิดตัว
เก็บเฉพาะสิ่งที่โรงแรมจำเป็นต้องใช้จริง ปกป้องไว้ตราบเท่าที่ยังต้องใช้ และพิสูจน์ได้ว่าใครเป็นคนใช้ข้อมูลนั้น
บทความนี้เป็นเช็กลิสต์เชิงปฏิบัติการ ไม่ใช่คำแนะนำทางกฎหมาย ควรให้ที่ปรึกษากฎหมายหรือที่ปรึกษาด้านความเป็นส่วนตัวของคุณยืนยันฐานทางกฎหมาย ประกาศ และระยะเวลาเก็บรักษาที่เหมาะกับที่พักของคุณ สำหรับภาพรวมการติดตั้งใช้งานทั้งหมด เส้นทางแขก การเชื่อมต่อระบบ และ ROI อ่านคู่มือเช็กอินด้วยตัวเองสำหรับโรงแรมในไทยปี 2026 ของเรา
1. Minimum Viable Capture ทำแผนที่ว่าทำไมถึงเก็บแต่ละช่องข้อมูล
ก่อนอื่น ให้ใช้สิ่งที่ควรเรียกว่า Minimum Viable Capture หรือ การเก็บข้อมูลเท่าที่จำเป็นขั้นต่ำ คือวินัยในการเก็บเฉพาะช่องข้อมูลที่มีวัตถุประสงค์ชัดเจนและบันทึกไว้จริง แทนที่จะเก็บทุกอย่างที่เครื่องสแกนหรือตัวสร้างฟอร์มทำได้ในเชิงเทคนิค
สร้างทะเบียนง่าย ๆ ที่ระบุช่องข้อมูล วัตถุประสงค์ ฐานทางกฎหมายหรือสัญญา แหล่งที่มา ระบบ สิทธิ์การเข้าถึง ผู้รับข้อมูล และกฎการเก็บรักษา ทำแบบนี้กับภาพพาสปอร์ต หมายเลขพาสปอร์ต สัญชาติ วันเกิด ที่อยู่ ข้อมูลติดต่อ ลายเซ็น หมายเลขอ้างอิงการชำระเงิน และประวัติการเข้าพัก คำว่า "แบบฟอร์มเดิมก็ถามแบบนี้" ไม่ใช่วัตถุประสงค์
แยกข้อมูลที่จำเป็นสำหรับงานที่พักออกจากข้อมูลที่ต้องการไว้ทำการตลาดในอนาคต แขกที่กำลังเช็กอินไม่ควรถูกบังคับให้ยอมรับการอนุญาตส่งเสริมการขายที่ไม่เกี่ยวข้อง
2. แจ้งประกาศความเป็นส่วนตัวที่ชัดเจน
แขกควรเข้าใจว่าใครควบคุมข้อมูล ใช้ทำไม ใครอาจได้รับข้อมูลนั้น เก็บไว้นานแค่ไหน ป้องกันอย่างไรในระดับที่ปฏิบัติได้จริง และใช้สิทธิ์ที่เกี่ยวข้องได้อย่างไร
เขียนให้เหมาะกับนักเดินทางที่เหนื่อยล้ากำลังอ่านบนมือถือ ใช้ข้อมูลแบบเป็นชั้น สรุปสั้น ๆ ก่อนเก็บข้อมูล และประกาศฉบับเต็มที่กดเข้าไปดูได้อีกหนึ่งครั้ง ให้มีภาษาไทยและอังกฤษ แล้วจัดลำดับภาษาอื่นตามกลุ่มแขกจริง และให้ผู้เชี่ยวชาญภาษานั้น ๆ ตรวจทานด้วย
Government Platform for PDPA Compliance (GPPC) เผยแพร่เอกสารเรื่องประกาศความเป็นส่วนตัวที่ช่วยให้ทีมงานเข้าใจโครงสร้างได้ แต่โรงแรมยังต้องมีประกาศที่ออกแบบให้เข้ากับการประมวลผลข้อมูลของตัวเองอยู่ดี GPPC: แพลตฟอร์มภาครัฐเพื่อรองรับการปฏิบัติตาม PDPA
3. ออกแบบความรับผิดชอบ TM30 ให้ชัดเจน
ตามมาตรา 38 ของพระราชบัญญัติคนเข้าเมือง ผู้จัดการโรงแรมที่รับคนต่างชาติเข้าพัก ต้องแจ้งหน่วยงานตรวจคนเข้าเมืองในพื้นที่ภายใน 24 ชั่วโมงหลังมาถึง และระบบออนไลน์ของสำนักงานตรวจคนเข้าเมืองรองรับทั้งการแจ้งรายบุคคลและการนำเข้าไฟล์สเปรดชีต สำนักงานตรวจคนเข้าเมือง: ระบบ TM30 ออนไลน์
ระบุให้ชัดว่าใครตรวจสอบข้อมูลแขก ใครแก้ไขข้อผิดพลาดจากเครื่องสแกน ใครเตรียมหรือนำเข้าข้อมูลการแจ้ง ใครยืนยันว่าส่งข้อมูลสำเร็จ และใครเก็บหลักฐานและจัดการกรณีส่งไม่สำเร็จ อย่าอ้างว่าผู้ให้บริการเชื่อมต่อกับ TM30 โดยตรง เว้นแต่จะตรวจสอบการเชื่อมต่อและความรับผิดชอบในการดำเนินงานแล้วจริง ๆ ข้อกำหนดและหน้าเว็บอาจเปลี่ยนแปลงได้ ควรตรวจสอบระบบราชการปัจจุบันก่อนเผยแพร่หรือติดตั้งใช้งานเสมอ
4. ปกป้องขั้นตอนการเก็บและส่งข้อมูล
ไม่ว่าคุณจะเก็บข้อมูลนี้ผ่านตู้คีออสก์ในล็อบบี้หรือมือถือของแขกเอง ระดับความเสี่ยงก็ต่างกัน ดูการเปรียบเทียบตู้คีออสก์กับเช็กอินผ่านมือถือ ของเราเพื่อดูข้อดีข้อเสียล่วงหน้า
ใช้การเชื่อมต่อที่เข้ารหัสและลิงก์เฉพาะการจองที่มีอายุใช้งานสั้น อย่าขอให้แขกส่งภาพพาสปอร์ตผ่านอีเมลหรือแชทธรรมดา หากมีช่องทางอัปโหลดที่ควบคุมได้อยู่แล้ว หน้าจอที่ใช้เก็บข้อมูลควรป้องกันการเผยข้อมูลโดยไม่ตั้งใจในล็อบบี้ ปิดบังค่าที่อ่อนไหวหลังยืนยันแล้ว หลีกเลี่ยงการเก็บภาพไว้บนแท็บเล็ตที่ใช้ร่วมกัน อัลบั้มภาพ โฟลเดอร์ดาวน์โหลด หรืออุปกรณ์ส่วนตัวของพนักงาน
ตรวจสอบความถูกต้องของข้อมูลที่ดึงออกมา แต่อย่าคิดเอาเองว่าการรู้จำอักขระด้วยแสงถูกต้องเสมอ หมายเลขเอกสารที่ผิดแต่ส่งเร็วก็ยังผิดอยู่ดี
5. จำกัดสิทธิ์การเข้าถึงของพนักงาน
ฝ่ายต้อนรับอาจต้องตรวจสอบรายละเอียดการมาถึง ฝ่ายการตลาดมักไม่จำเป็นต้องเห็นภาพพาสปอร์ต ฝ่ายซัพพอร์ตด้านเทคนิคอาจต้องการแค่ log โดยไม่เห็นเอกสารต้นฉบับ
ใช้สิทธิ์การเข้าถึงตามบทบาท บัญชีรายบุคคล และการยืนยันตัวตนหลายขั้นตอนเมื่อทำได้ ถอดสิทธิ์การเข้าถึงทันทีเมื่อบทบาทเปลี่ยน บันทึกการดู แก้ไข ส่งออก และลบข้อมูลที่อ่อนไหว รหัสผ่านที่ใช้ร่วมกันดูสะดวกดี จนกว่าจะไม่มีใครอธิบายได้ว่าใครส่งออกเอกสาร 300 ฉบับไปเมื่อวันอังคาร
6. กำหนดกฎการเก็บรักษาและการลบข้อมูล
ระยะเวลาเก็บรักษาควรเป็นไปตามข้อกำหนดทางกฎหมาย ภาษี สัญญา และข้อพิพาทที่ตรวจสอบแล้ว ไม่ใช่ตามพื้นที่จัดเก็บที่มี กำหนดระยะเวลาที่ต่างกันสำหรับภาพพาสปอร์ตต้นฉบับ ข้อมูลที่ดึงออกมา บันทึกการลงทะเบียน log การปฏิบัติงาน และข้อมูลการตลาด
ตั้งค่าการลบอัตโนมัติได้ก็ต่อเมื่อทดสอบเรื่อง legal hold งานที่ล้มเหลว การสำรองข้อมูล และระบบที่เชื่อมต่อกันแล้วเท่านั้น ปุ่มลบที่เอาบันทึกที่มองเห็นออกไป แต่ยังทิ้งไฟล์ส่งออกไว้อีกห้าชุด เป็นแค่ฟีเจอร์หน้าจอ ไม่ใช่โปรแกรมเก็บรักษาข้อมูลจริง
7. เตรียมพร้อมรับมือเหตุการณ์ผิดปกติและคำขอจากแขก
เขียนแนวทางสั้น ๆ สำหรับกรณีอุปกรณ์หาย ลิงก์รั่วไหล การส่งออกข้อมูลที่น่าสงสัย ข้อความส่งผิดคน หรือบัญชีพนักงานถูกบุกรุก ให้ครอบคลุมการควบคุมสถานการณ์ การเก็บรักษาหลักฐาน การส่งต่อภายใน การประเมินผลกระทบ และการสื่อสารที่จำเป็น
ลองนึกภาพโรงแรมบูทีค 36 ห้องสมมติในหัวหิน ชื่อ "บ้านรักทะเล โฮเทล" — เป็นที่พักสมมติ ใช้เพื่อประกอบคำอธิบายเท่านั้น ระหว่างทำ Minimum Viable Capture review บ้านรักทะเลพบว่าขั้นตอนเช็กอินของตัวเองยังเก็บภาพหน้าพาสปอร์ตเต็มหน้าของแขกทุกคนอยู่ ทั้งที่การยื่น TM30 และการยืนยันตัวตนใช้แค่ 4 ช่องข้อมูลจากภาพนั้นเท่านั้น คือ ชื่อ สัญชาติ หมายเลขพาสปอร์ต และวันเกิด ไม่มีใครตั้งใจเก็บเกินความจำเป็น แค่ช่องข้อมูลนั้นไม่เคยถูกปิดหลังถูกก๊อปมาจากเทมเพลตที่สร้างไว้สำหรับอีกที่พักหนึ่ง ช่องข้อมูลที่ไม่ได้ใช้และนอนนิ่งอยู่ในระบบเก็บข้อมูลนานหลายเดือนนั้น คือความเสี่ยงแบบเดียวกับที่ playbook รับมือเหตุการณ์ผิดปกติที่ดีจริง ๆ มีไว้เพื่อป้องกันไม่ให้กลายเป็นเรื่องใหญ่
กำหนดด้วยว่าพนักงานจะรู้จัก ส่งต่อ และดำเนินการคำขอจากเจ้าของข้อมูลอย่างไร รักษาระดับการยืนยันตัวตนให้เหมาะสม อย่าแก้คำขอด้านความเป็นส่วนตัวด้วยการเก็บสำเนาพาสปอร์ตเพิ่มโดยไม่จำเป็น
Playbook ของ Minimum Viable Capture
- Justify Every Field ให้เหตุผลทุกช่องข้อมูล — ถ้าอธิบายไม่ได้ในหนึ่งประโยคว่าทำไมถึงเก็บช่องข้อมูลนี้ ก็ไม่ควรมีอยู่ในฟอร์ม แบบนี้แหละที่ทำให้บ้านรักทะเลเจอหน้าพาสปอร์ตที่ไม่ได้ใช้
- Shrink Before You Secure ลดขนาดก่อนจะป้องกัน — การเข้ารหัสและควบคุมการเข้าถึงสำคัญ แต่การป้องกันที่ถูกที่สุดสำหรับช่องข้อมูลหนึ่งคือการไม่เก็บมันตั้งแต่แรก
- Review on a Schedule, Not Just at Launch ทบทวนตามรอบ ไม่ใช่แค่ตอนเปิดตัว — เทมเพลตที่ก๊อปข้ามที่พักหรือผู้ให้บริการมักคลาดเคลื่อนไปทีละนิดโดยไม่มีใครรู้ตัว กำหนดวันทบทวนแบบซ้ำ ไม่ใช่แค่ตรวจครั้งเดียว
- Apply Minimum Viable Capture Beyond Passports ใช้แนวคิดนี้นอกเหนือจากพาสปอร์ตได้ด้วย — วินัยแบบเดียวกันนี้ใช้กับฟอร์มไหนก็ได้ แบบฟอร์มรับลูกค้าใหม่ของสปาที่ถามประวัติทางการแพทย์เต็มรูปแบบ ทั้งที่ใช้จริงแค่ "อาการแพ้ที่ทราบ" กับ "ยาที่ใช้อยู่ปัจจุบัน" ก็กำลังเก็บข้อมูลที่เปิดเผยเกินจำเป็นแบบเดียวกับเครื่องสแกนพาสปอร์ต
Minimum คำเดียวที่สรุปทั้งหมดนี้
ถ้าต้องเหลือคำเดียวที่อธิบายการจัดการข้อมูลพาสปอร์ตอย่างรับผิดชอบ คำนั้นคือ Minimum หรือ น้อยที่สุด ไม่ใช่ผู้ให้บริการที่ฟังดูปลอดภัยที่สุด ไม่ใช่ฟอร์มที่ดูน่าประทับใจที่สุด แค่ชุดช่องข้อมูลที่เล็กที่สุดที่ยังทำงานได้ครบ
คำถามที่ควรลองถามตัวเองคือ ลองเปิดฟอร์มเช็กอินของคุณเองตอนนี้แล้วนับจำนวนช่องข้อมูล แต่ละช่อง คุณอธิบายได้ในหนึ่งประโยคไหมว่าทำไมมันถึงอยู่ตรงนั้น หรือบางช่องยังอยู่ได้แค่เพราะยังไม่มีใครถาม
คำถามที่พบบ่อย
การสแกนพาสปอร์ตจำเป็นสำหรับการเช็กอินโรงแรมไทยเสมอไปไหม
โรงแรมต้องมีข้อมูลเพียงพอสำหรับการแจ้ง TM30 และขั้นตอนลงทะเบียนของตัวเอง แต่นั่นไม่ได้แปลว่าต้องเก็บภาพเต็มไว้ตลอดไปโดยอัตโนมัติ ควรยืนยันกับที่ปรึกษากฎหมายว่าขั้นตอนของคุณจำเป็นต้องใช้ช่องข้อมูลไหนบ้างและเก็บนานแค่ไหนจริง ๆ
ใครรับผิดชอบทางกฎหมายถ้าการแจ้ง TM30 ล่าช้าหรือผิดพลาด
หน้าที่นี้อยู่ที่ผู้จัดการโรงแรมหรือผู้ให้ที่พัก ไม่ใช่ผู้ให้บริการซอฟต์แวร์ ผู้ให้บริการเตรียมข้อมูลและไฟล์ส่งออกได้ แต่ความรับผิดชอบของคนจริงในการตรวจสอบและส่งข้อมูลควรมอบให้ตำแหน่งที่ระบุชื่อได้ชัดเจน
เก็บภาพพาสปอร์ตไว้ตลอดไป "เผื่อไว้" ได้ไหม
ไม่ได้ ระยะเวลาเก็บรักษาควรเป็นไปตามข้อกำหนดทางกฎหมาย ภาษี สัญญา และข้อพิพาทที่บันทึกไว้ชัดเจน ไม่ใช่ความสะดวกแบบไม่มีที่สิ้นสุด การเก็บนานขึ้นคือความเสี่ยงที่มากขึ้น ไม่ใช่การป้องกันที่มากขึ้น
เช็กอินผ่านมือถือหรือตู้คีออสก์เปลี่ยนหน้าที่ตาม PDPA ของเราไหม
หน้าที่พื้นฐานเหมือนเดิม แต่ระดับความเสี่ยงต่างกันไปตามช่องทาง ตู้คีออสก์ในล็อบบี้สาธารณะกับมือถือส่วนตัวของแขกต้องการมาตรการป้องกันการเผยข้อมูลโดยไม่ตั้งใจที่ต่างกัน
วิธีที่เร็วที่สุดในการลดความเสี่ยงด้านความเป็นส่วนตัวในเดือนนี้คืออะไร
ทำ Minimum Viable Capture review ก่อนเลย ลิสต์ทุกช่องข้อมูลที่ฟอร์มปัจจุบันเก็บ แล้วตัดช่องที่อธิบายเหตุผลในหนึ่งประโยคไม่ได้ทิ้ง ก่อนจะเสียเวลาไปกับการเข้ารหัสหรือนโยบายการเข้าถึงสำหรับช่องข้อมูลที่ไม่จำเป็นต้องเก็บตั้งแต่แรก
ยังไม่แน่ใจว่าความเสี่ยงด้านข้อมูลของคุณอยู่ตรงไหน ผลิตภัณฑ์เช็กอินด้วยตัวเองสำหรับโรงแรมของ NAWA ออกแบบมาให้ขอความยินยอมชัดเจนและจัดการข้อมูลอย่างปลอดภัยเป็นค่าเริ่มต้น แทนที่จะกระจายอยู่ในสเปรดชีตและแท็บเล็ตที่ใช้ร่วมกัน ซึ่งครอบคลุมส่วนสำคัญของข้อ 4 และ 5 ข้างต้น คุยกับเราเรื่องการประเมินเส้นทางข้อมูล เพื่อดูว่าข้อมูลแขกเข้าสู่ระบบตรงไหน เคลื่อนไปทางไหน ค้างอยู่ที่ไหน และออกจากขั้นตอนการทำงานของโรงแรมคุณตรงจุดไหนบ้าง
แหล่งข้อมูลที่ตรวจสอบแล้ว
- Nation Thailand: ตัวเลขนักท่องเที่ยวต่างชาติของไทย ปี 2569
- สำนักงานตรวจคนเข้าเมือง: ระบบ TM30 ออนไลน์
- Government Platform for PDPA Compliance (GPPC)
- ETDA: ภาพรวมพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล
ตรวจสอบข้อมูลและลิงก์ล่าสุดเมื่อ 12 สิงหาคม 2026